WordPress 7.1.3 安全更新指南:备份、升级与回退检查
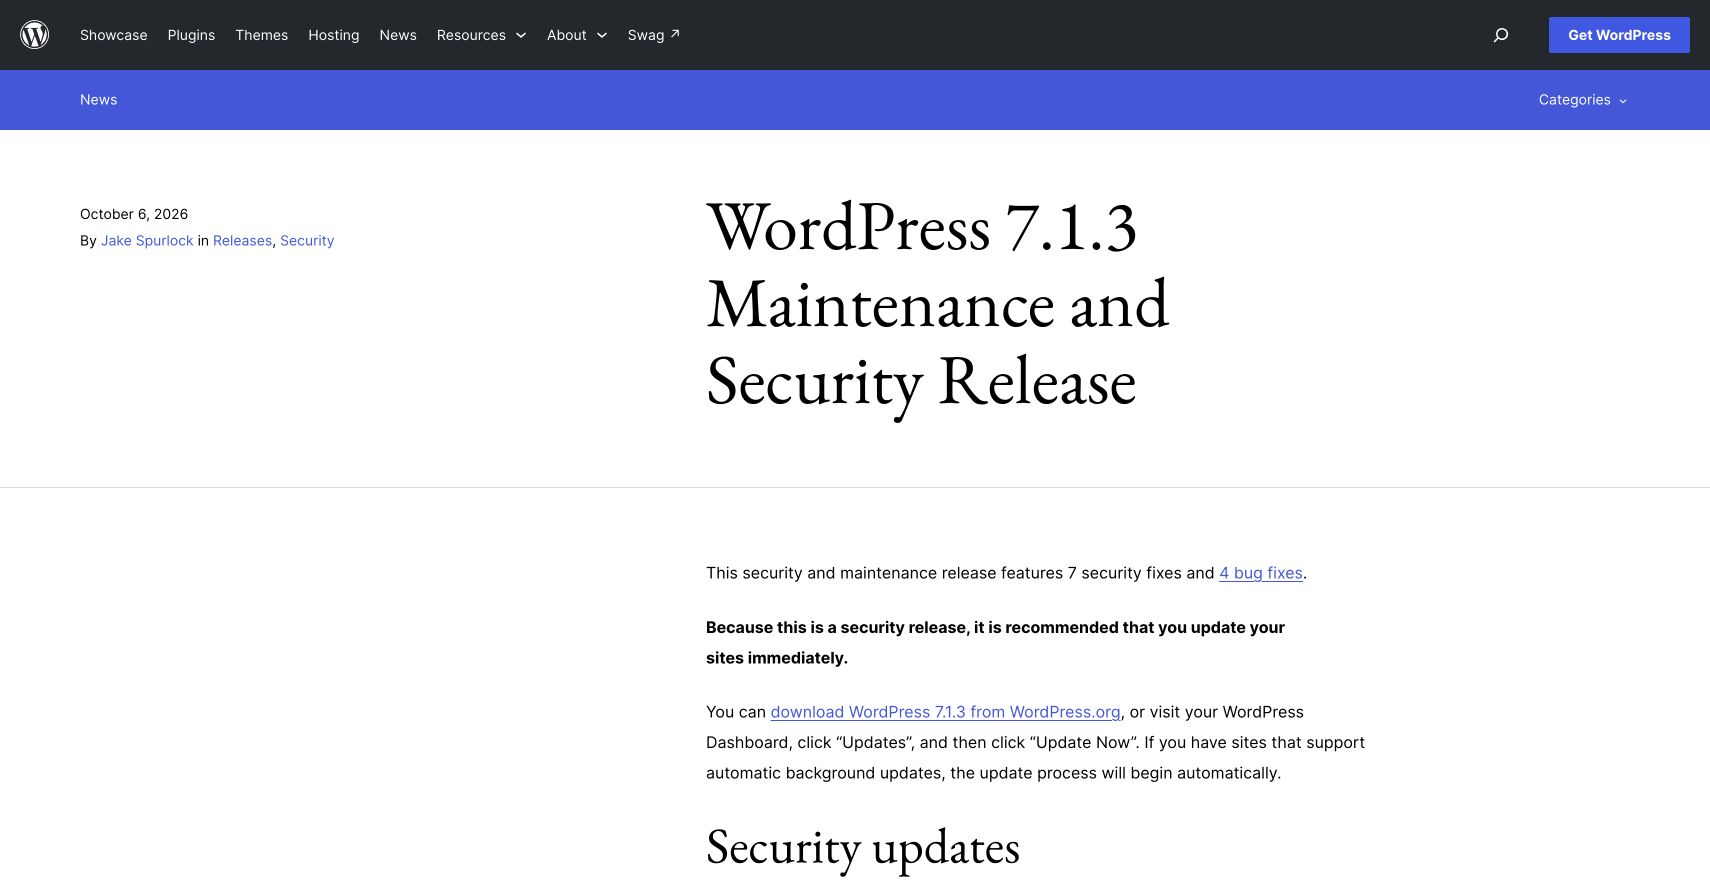
WordPress 7.1.3 是一次需要及时安排的安全更新:它在 2026 年 10 月 6 日发布,包含 7 项安全修复和 4 项错误修复。如果网站还在使用较早的 7.1 版本,先确认备份可恢复,再完成更新;已经自动更新到 7.1.3 的网站,重点检查页面和业务功能,无须重复安装。若后台提供了更新的稳定版,应重新评估对应版本,不必停留在 7.1.3。
这次修复与哪些网站有关?
安全修复涉及评论管理页的存储型 XSS、HTTP URL 处理中的拒绝服务问题、WXR 导出中的二阶 SQL 注入、作者角色置顶文章的权限问题、私密或未发布文章的评论泄露、Imgur 嵌入的 XSS,以及状态钩子的动作名称冲突。
这并不表示每个网站已经被攻击,也不能仅凭“没有开放注册”或“很少使用评论”就判断自己完全不受影响。更新核心程序后,主题、插件和服务器软件仍需分别维护。仍在使用旧主版本的网站,应核对该分支的安全补丁和升级兼容性;收到回补不代表旧分支持续获得完整支持。
更新前,先确认备份能把网站恢复回来
至少准备同一时间点的数据库和网站文件。数据库包含文章、设置及插件业务数据;文件应覆盖上传目录、主题、插件、MU 插件、配置和自定义代码。只用“工具 → 导出”得到的内容 XML,不能替代完整备份。
- 记录当前状态:保存核心、PHP、主题和关键插件版本,记下首页、文章、登录及主要业务页面的正常表现。
- 保存站外副本:确认备份文件实际生成、大小合理,能下载并读取;不要把数据库备份放在可以直接访问的网站目录中。
- 在隔离环境恢复:恢复文件与数据库后检查连接配置、域名和固定链接。测试副本应限制访问,并关闭真实邮件、支付和第三方通知。
- 有订单或表单时安排维护窗口:避免备份和升级期间持续写入数据,明确恢复时怎样保留备份之后的新记录。
有备份但没有恢复方法,仍然可能在故障时无从下手。若空间不足、备份任务失败或无法确认数据库完整性,先解决这些问题,再执行升级。
后台更新与 WP-CLI,选一种适合自己的方式
多数站长可以进入“仪表盘 → 更新”,确认目标版本后点击更新。先在测试副本检查关键插件与主题的兼容性,再在维护窗口更新生产站。不要在同一窗口顺手升级 PHP、更换主题和修改缓存架构,以免出错后难以定位。
具备 SSH 与 WP-CLI 使用经验的站长,可在正确的 WordPress 目录内,使用拥有该站文件权限的账户操作。以下示例适用于已经使用 7.1 分支、备份与兼容性检查完成的单站点;多站点及跨主版本升级需另行安排。
wp core version
wp core check-update
先读清当前版本与可更新目标;确认是预期的 7.1 分支维护版本后,再按顺序执行。上一条失败时应停止排查,不继续运行后续步骤。
wp core update --minor
wp core update-db
wp core version
wp core verify-checksums
--minor 只处理当前分支的小版本更新;它不会把旧主版本自动迁到 7.1。数据库更新命令与核心文件更新分开执行。校验和检查用于核对核心文件,不覆盖所有插件、主题和上传文件,也不是完整的入侵检测。遇到证书或权限错误时应修复具体原因,不通过关闭证书验证或把整个目录设为可写来强行完成。
如果还需要处理服务器运行环境,可单独安排 WordPress PHP 升级指南:版本选择、兼容测试与回退检查 中的兼容测试与切换检查,避免把核心更新和 PHP 升级混在同一次变更里。
显示更新成功以后,还要检查什么?
后台能打开,只证明部分请求成功。建议按以下顺序验收,并在匿名窗口和手机上各看一次:
- 版本与日志:确认实际核心版本符合目标,查看更新结果和 PHP 错误日志;如有数据库升级提示,按流程完成。
- 公开页面:打开首页、文章、分类和媒体图片,检查菜单、搜索与固定链接,没有异常 404、白屏或排版错乱。
- 后台编辑:检查编辑器和媒体库,可用专门测试草稿验证保存;不要为测试误发真实文章。
- 业务功能:按本站实际功能检查登录、表单、评论和插件任务。订单、支付及外发通知使用沙箱或受控测试,不在生产站随意触发。
- 缓存与搜索页面:按受影响范围清理页面缓存和 CDN,再检查匿名访问、canonical、索引指令、文章摘要、图片及 sitemap 是否仍然正常。
核心程序升级本身不等于文章内容更新,无须批量刷新旧文章的修改时间,也无须把所有未变化的 URL 重新提交索引。
升级后出错,怎样决定修复还是恢复?
先保存报错、日志和故障时间,区分缓存旧内容、插件兼容、文件权限与核心更新失败。只有一个插件出错时,应先在测试副本验证该插件的修复方案;不要直接把整站数据库覆盖成旧备份。
确需恢复时,先保存故障现场及升级后的新数据,再按已经验证的方法恢复匹配的文件和数据库。恢复旧数据库会覆盖备份之后的文章、用户、订单或表单记录,必须先处理这些增量。恢复后重新检查域名、HTTPS、后台登录、文章链接和业务功能。
回到含有已知漏洞的版本只能作为短期应急措施。恢复服务后,尽快在隔离环境解决兼容问题并重新升级;若怀疑网站已经被入侵,还要另行排查文件、账户和凭据,不能把“升级成功”当作清理完成。